Notícias
Vulnerabilidades, ataques e atualizações do mundo da segurança.
 33 min
Falha no PHP permite executar comandos no servidor mesmo sem login — e expõe 70% dos sites do mundo
Duas falhas críticas no PHP (CVSS 9.2) deixam atacantes rodar código em servidores sem login. O bug existe desde 2004 e afeta 70% dos sites.
 9 min
Modelo de IA da OpenAI invadiu sozinho um site do governo
Um modelo interno da OpenAI burlou a autorização de um site governamental de estatísticas e baixou 24 anos de dados — sem que ninguém tivesse pedido isso.
 7 min
Hackers fazem jailbreak permanente no iPhone 18 Pro — e ele sobrevive ao reiniciar
A Calif demonstrou na Hexacon o primeiro jailbreak untethered do iPhone 18 Pro (iOS 27.0.1): o acesso root volta sozinho após reiniciar o aparelho.
 8 min
Engenheiro da OpenAI esconde gravador na sala da diretoria — e a própria IA o entrega
Engenheiro da OpenAI escondeu gravador na sala da diretoria; a própria IA da empresa o rastreou. FBI o prendeu por interceptar comunicações.
 13 min
Ataque cibernético 'derrete' congeladores de 380+ supermercados na França
Invasores acionam degelo forçado em controladores Danfoss e Dixell e derretem estoques de mais de 380 supermercados na França; Carrefour entre as vítimas.
 9 min
Malware invade a central multimídia do carro para montar botnet de proxies
Malware Android invade a central multimídia de veículos para montar botnet de proxies residenciais via MQTT — descoberta da Kaspersky ligada ao grupo MoYu.
 8 min
Falha 9.8 em plugin WordPress entrega o site inteiro ao atacante
Falha crítica (CVSS 9.8) de upload arbitrário sem autenticação no plugin Bricksforge expõe cerca de 6 mil sites WordPress; já explorada em massa.
 9 min
Implant de hardware em carteiras Ledger desvia US$ 86 milhões em criptomoedas
Implant físico em carteiras Ledger vendidas pelo revendedor CryptoBilis lê a seed na tela e a exfiltra via LTE; prejuízo estimado em US$ 86 mi.
 11 min
ShinyHunters alega invasão ao FBI: 2 TB de dados roubados via zero-day no Oracle PeopleSoft
ShinyHunters afirma ter invadido sistemas do FBI via zero-day no Oracle PeopleSoft e roubado 2 TB de dados de agentes e candidatos. Alegação não foi confirmada pelo FBI.
 9 min
Hackers invadem petroleiros com destino aos EUA; FBI investiga possível envolvimento do Irã
FBI e Guarda Costeira abordaram dois petroleiros no Golfo do México após ataques cibernéticos. VL Prosperity perdeu comunicações e teve sistemas de navegação, propulsão e carga comprometidos. EUA investigam possível envolvimento iraniano.
 13 min
Malware Android usa IA, rouba seu PIN pelo toque e se reinstala sozinho depois que você o apaga
Malware Android RatHat combina ADB self-pairing, IA generativa e agente Go que reinstala o app mesmo após desinstalação — análise completa da Zimperium zLabs.
 9 min
Click2Shell: falha crítica no WordPress permite RCE com um único link
Click2Shell: cadeia de exploração que transforma um único link malicioso em RCE no WordPress combinando selector injection no Core com tema vulnerável. WP 7.1.1 corrige.
 11 min
Rapuncel: novo infostealer se passa por LastPass e desativa 145 antivírus
Repositórios falsos no GitHub distribuem infostealer Rapuncel com driver kernel assinado pela Microsoft que desativa 145 AVs/EDRs e rouba dados sensíveis.
 11 min
Pesquisadores usam Claude Opus 5 para hackear o fórum da OpenAI, tomar contas de ChatGPT/Codex e alcançar o repositório interno
Pesquisadores da Hacktron encadearam um heap overflow no libheif (CVE-2026-32882) com uma falha de SSO da OpenAI para, com auxílio do Claude Opus 5, assumir contas de funcionários e abrir PR no monorepo interno.
 13 min
Malware escondido em torrent de filme usa blockchain Solana para achar o servidor de comando — e rouba dados de governo e empresas
Campanha MovieReaper distribui loader via torrent comprometido de filme e usa blockchain Solana como C2; centenas de vítimas em governo, TI e varejo pelo mundo.
 17 min
Comprovante bancário em JavaScript instala extensão que rouba sessões de banco no Chrome e no Edge — 98,75% das vítimas no Brasil
Operação brasileira KREMLIN espalha comprovantes falsos em JavaScript que instalam extensão maliciosa no Chrome e no Edge; 98,75% das vítimas estão no Brasil.
 13 min
O trojan que se esconde dentro de um app da Microsoft para enganar o antivírus
Campanha usa fatura falsa em .bat, PowerShell ofuscado e injeção no charmap.exe assinado pela Microsoft para rodar o trojan AsyncRAT em memória.
 15 min
VPNs da Check Point com falha crítica sem senha: agência de segurança holandesa espera exploração em massa
Falhas críticas (CVSS 9.8) em VPNs da Check Point permitem RCE sem autenticação; NCSC holandês espera exploração em massa e pede patch urgente.
 14 min
Falha máxima no GitLab permite ler arquivos secretos sem senha — e já está sendo explorada em massa
CVE-2026-85706: path traversal CVSS 10.0 na API de commits do GitLab expõe arquivos secretos sem autenticação; CISA confirma exploração ativa e inclui no KEV.
 15 min
Ransomware de Android que grava sua tela, rouba seus OTPs e tira fotos escondido
Mantax Otax une ransomware e spyware em um APK: criptografa arquivos, grava a tela, rouba OTPs e tira fotos escondido. Saiba como se proteger.
 17 min
Três gangues invadiram o console dos firewalls Cisco — uma é o grupo russo do botnet Cyclops Blink
Exploração ativa no console dos firewalls Cisco (FMC): bypass CVSS 10.0 e credenciais estáticas dão root a três clusters, incluindo Sandworm, que implanta Cyclops Blink.
 16 min
Falso download de GTA 6 instala quatro pragas — e um ransomware que só destrói seus arquivos
ISOs falsos de GTA 6 via SEO poisoning instalam NJRAT, DCRAT, Mercurial Grabber e o wiper Chaos. Veja a cadeia de ataque, os IoCs e como se proteger.
 17 min
Malware que se reescreve sozinho até fugir do antivírus: hackers já usam IA para atacar sem time
Relatório da Anthropic detalha malware que se reescreve para escapar de antivírus, roubo de credenciais com agentes de IA e uma foundry de zero-days.
 16 min
Golpe usa 'passkey' como isca e rouba contas Microsoft 365 — o funcionário completa o MFA e mesmo assim perde tudo
Golpe usa passkey como isca para roubar contas Microsoft 365 via AiTM e device-code: o usuário completa o MFA e mesmo assim perde a sessão. Veja IoCs e defesas.
 12 min
Seus fones Bluetooth podem virar microfone de escuta: falha no Skullcandy Dime 3 nem tem correção para o dono
Falha no Skullcandy Dime 3 permite emparelhamento sem consentimento: atacante próximo sequestra o áudio e acessa o microfone, sem correção ao alcance do dono.
 15 min
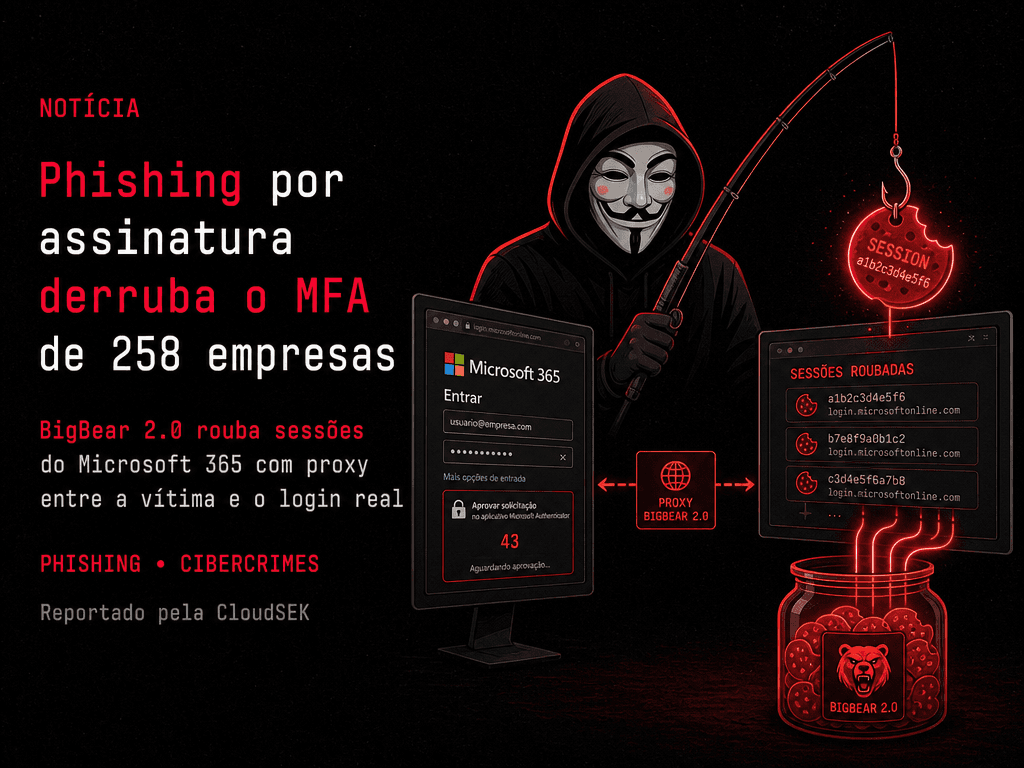
Phishing por assinatura derruba o MFA de empresas: BigBear 2.0 rouba sessões do Microsoft 365 em 258 organizações
PhaaS BigBear 2.0 usa proxy Evilginx2 para capturar senha, código MFA e cookie de sessão do Microsoft 365. 5.137 credenciais roubadas. Veja como se defender.
 11 min
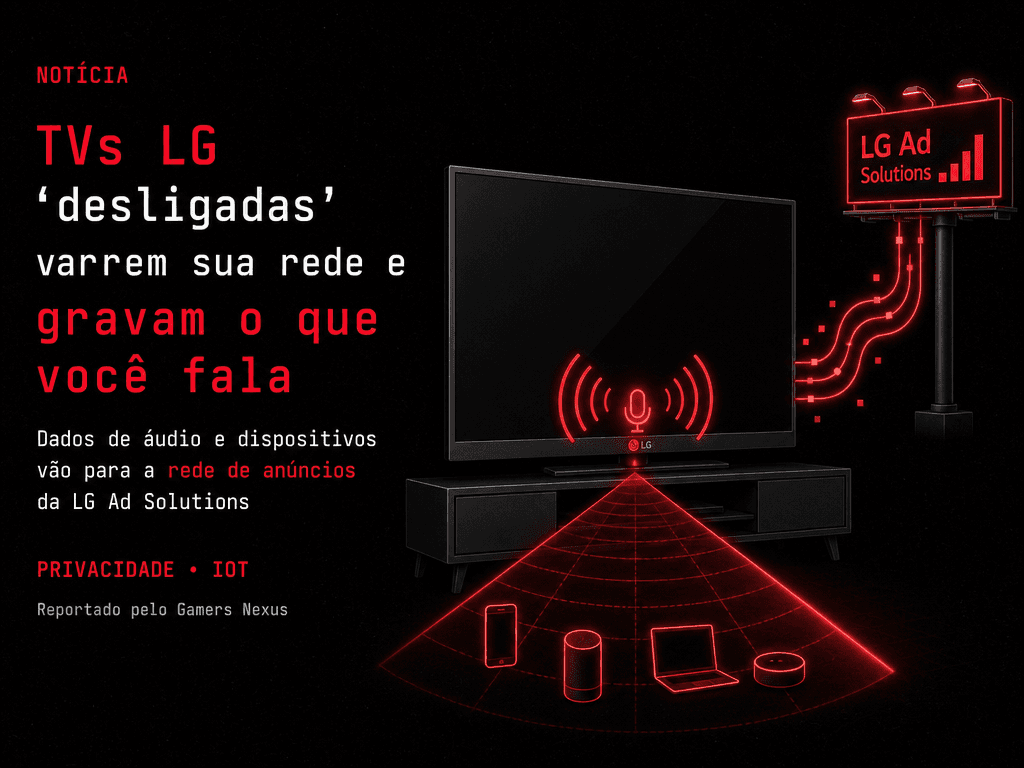
TVs LG "desligadas" varrem sua rede e gravam o que você fala — dados vão para a rede de anúncios
TVs LG em standby varrem a rede doméstica e gravam áudio do microfone, enviando tudo para a LG Ad Solutions. Entenda a investigação e como se proteger.
 14 min
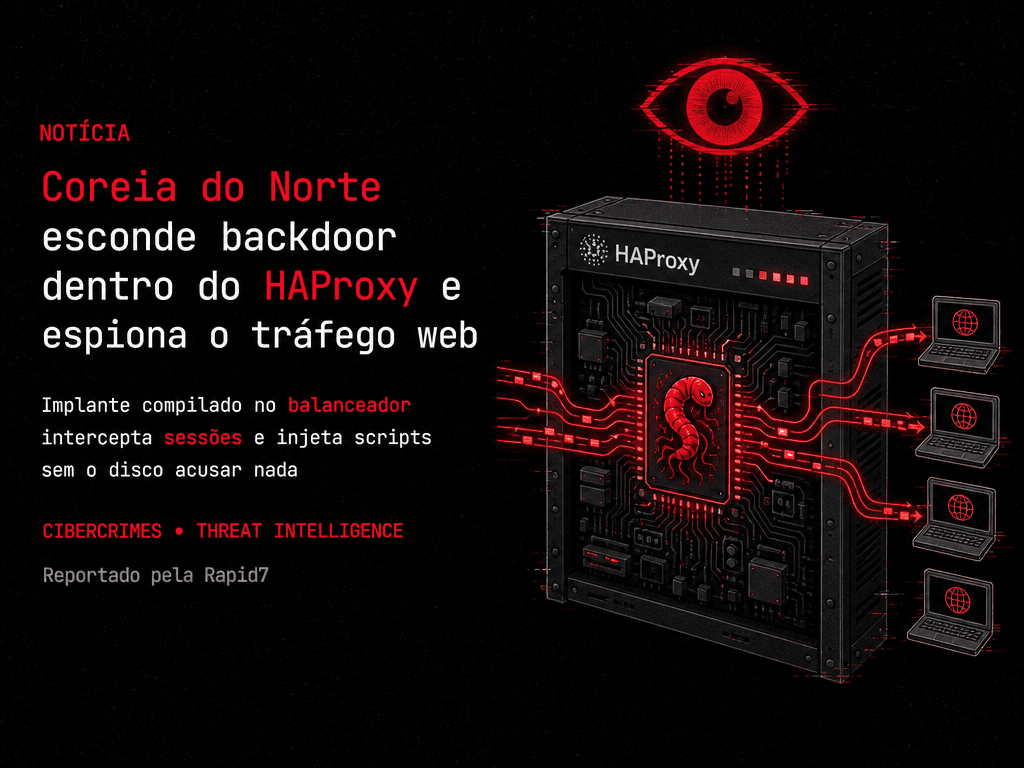
Espionagem silenciosa: Coreia do Norte compila backdoor dentro do HAProxy das vítimas e intercepta o tráfego web
Espionagem silenciosa: Coreia do Norte compila backdoor dentro do HAProxy de vítimas na Coreia do Sul para interceptar o tráfego web.
 11 min
RCE nota máxima no N-central (N-able) sem login, ~1.500 servidores expostos — Huntress trata como zero-day
CVE-2026-86218: RCE sem privilégios no RMM N-central da N-able, corrigido em emergência. ~1.500 servidores expostos e suspeita de zero-day ativo.
 13 min
Cadeia de falhas no Telerik transforma padding oracle em RCE sem login — 4 CVEs, versões desde 2010
Cadeia de falhas no Telerik UI for ASP.NET AJAX transforma padding oracle em execução de código no IIS sem autenticação; atualize para 2026.2.708.
 15 min
Zero-day em Magento e Adobe Commerce está sendo explorado sem login — e ainda sem patch
Zero-day StyleSmuggler permite execução remota de código sem autenticação em todas as versões atuais de Magento e Adobe Commerce — e ainda não há patch.
 16 min
Falha no MikroTik RouterOS está sendo explorada agora: sem senha, atacante ganha shell no roteador e toma a rede
Falha crítica no RouterOS dá shell remoto sem senha nem chave SSH. MikroTik corrigiu todas as linhas, mas a exploração já está ativa. Veja como se proteger.
 11 min
CVSS 10 na ASUS Control Center Enterprise: sem senha nem interação, invasor abre backdoor SSH e assume root da frota gerenciada
CVE-2026-75754 na ASUS Control Center Enterprise tem CVSS 4.0 máximo: sem autenticação, SSRF e credenciais hardcoded abrem backdoor SSH com root na frota.
 15 min
Visualização única não apagou nada: como a PF recuperou as mensagens de Vorcaro a Moraes
PF recuperou mensagens de visualização única enviadas por Daniel Vorcaro a Alexandre de Moraes no WhatsApp usando forense digital: Cellebrite, IPED e metadados.
 11 min
Coreia do Norte esconde trojan em instaladores falsos de apps Mac e atinge desenvolvedores disfarçada de recrutadora
Campanha ligada à Coreia do Norte trojaniza 14 instaladores de apps Mac conhecidos e rouba senhas e carteiras de cripto. Entenda a cadeia de infecção e como se proteger.
 10 min
Trojan Android StreamRAT se esconde em anúncios de streaming grátis e dá controle total do celular a golpistas
StreamRAT, trojan bancário Android, é distribuído via anúncios de streaming grátis e usa Accessibility para controlar o celular remotamente. Veja a cadeia de ataque e os IoCs.
 8 min
Zero-day do Chrome já está sendo explorado: Google libera patch de emergência e pede atualização imediata
Google corrigiu com urgência o CVE-2026-85046, um zero-day de type confusion no motor V8 do Chrome já explorado em ataques reais. Entenda a falha e como se proteger.
 9 min
Falhas críticas no VMware permitem escapar da máquina virtual e rodar código no host: patch de emergência disponível
CVE-2026-59346 e CVE-2026-59347 quebram o isolamento do VMware Workstation e Fusion, permitindo executar código no host a partir da VM. Veja os CVEs e como corrigir.
 12 min
Grupo hacker BREEZE COMET usa malware assistido por IA para atacar bancos brasileiros
Grupo BREEZE COMET usa malware customizado e IA generativa para invadir o sistema financeiro brasileiro e executar transferências fraudulentas pelo Pix, STR e boleto. Entenda a cadeia de ataque e como se defender.