Notícia
ShinyHunters alega invasão ao FBI: 2 TB de dados roubados via zero-day no Oracle PeopleSoft
 Rodrigo Colissi
Introdução
O grupo criminoso ShinyHunters alega ter invadido sistemas internos do FBI (agência federal de investigação dos Estados Unidos) e roubado aproximadamente 2 TB de dados contendo informações pessoais de agentes ativos, ex-agentes e candidatos a emprego na instituição. O grupo também exige que o FBI retire um alerta público (PSA) emitido em 15 de maio de 2026 que detalha as táticas do grupo — sob ameaça de vazar os dados. A invasão, anunciada na segunda-feira, 22 de setembro de 2026, teria utilizado uma vulnerabilidade zero-day (falha de segurança previamente desconhecida) no sistema Oracle (empresa de tecnologia especializada em bancos de dados e sistemas empresariais) PeopleSoft, combinada com acesso a servidores AWS GovCloud. Até o momento, o FBI não confirmou a invasão e declarou estar "ciente e investigando as alegações".
Contexto
Se confirmada, a invasão representa um dos mais graves incidentes de segurança envolvendo uma agência federal dos EUA nos últimos anos. Dados de agentes do FBI — nomes, endereços, telefones e informações de cônjuges — nas mãos de um grupo criminoso podem ser usados para intimidar, coagir ou até ameaçar fisicamente agentes e suas famílias. O grupo enviou à imprensa, como prova, um arquivo com aproximadamente 5.000 registros de funcionários do FBI, que foram parcialmente verificados por veículos como a 404 Media (veículo independente de jornalismo sobre tecnologia e segurança digital) e o Nextgov. O caso também acende um alerta global sobre a segurança de sistemas ERP governamentais — plataformas como o Oracle PeopleSoft são amplamente adotadas por governos e grandes corporações para gerenciar recursos humanos, folha de pagamento e outros dados sensíveis.
O Brasil, que utiliza sistemas semelhantes em órgãos públicos federais e estaduais, deve observar o caso com atenção: uma vulnerabilidade na cadeia de supply chain de ERPs pode afetar governos ao redor do mundo. Este caso se soma a outros incidentes recentes cobertos pelo Zero Day Security, como o uso de IA ofensiva por agentes autônomos (IA ofensiva real: agentes Claude criam malware com autoreescrita) e a campanha do grupo BREEZE COMET contra bancos brasileiros (BREEZE COMET usa malware assistido por IA para atacar bancos no Brasil).
O vetor técnico: CVE-2026-35273 e a cadeia de exploração
De acordo com análises da Arctic Wolf, a vulnerabilidade explorada faz parte de uma gadget chain — uma combinação de falhas já conhecidas (CVEs públicas) com exploits inéditos (zero-days). O componente central identificado é o CVE-2026-35273, uma vulnerabilidade crítica (CVSS 9.8) no componente Updates Environment Management do Oracle PeopleSoft PeopleTools, que afeta as versões 8.61 e 8.62. A falha permite execução remota de código não autenticado (remote code execution — RCE) sobre HTTP, sem exigir interação do usuário.
A Arctic Wolf publicou um alerta em junho de 2026 informando que o CVE-2026-35273 estava sob exploração ativa pelo grupo ShinyHunters em uma campanha global que já havia comprometido mais de 300 instâncias do PeopleSoft em mais de 100 organizações, com o setor educacional sendo o mais afetado. O grupo demonstrou conhecimento profundo da arquitetura do PeopleSoft: os atacantes extraíram credenciais de arquivos de configuração do application server (psappsrv.cfg), mapearam nós conectados e identificaram camadas web, aplicação e batch.
O pesquisador de segurança Michael R identificou infraestrutura do ShinyHunters contendo ferramentas construídas especificamente para ambientes PeopleSoft, incluindo agentes de acesso remoto MeshCentral, scripts de credential spraying (teste automatizado de senhas contra múltiplas contas) e ferramentas de defacement (alteração de páginas web). Notas de resgate nomeadas README-IF-YOU-SEE-THIS-YOUVE-BEEN-HACKED.TXT foram observadas em sistemas comprometidos.
No caso específico do FBI, o grupo afirma ter acessado sistemas de recursos humanos, incluindo o serviço identificado como Medlink, e servidores no ambiente AWS GovCloud (nuvem governamental da Amazon Web Services). A primeira evidência pública do ataque foi o defacement completo do site apply.fbijobs.gov — o portal de candidaturas do FBI. A página foi substituída por um banner escrito "THIS SITE HAS BEEN SEIZED BY SHINYHUNTERS", acompanhado de uma arte ASCII do grupo e a mensagem: "All FBI data was compromised including sensitive PII/PHI on incumbent and former FBI employees and all applicant information. We have a lot more than what we claim here." O grupo também deixou um contato na rede Tor (rede de comunicação anônima).
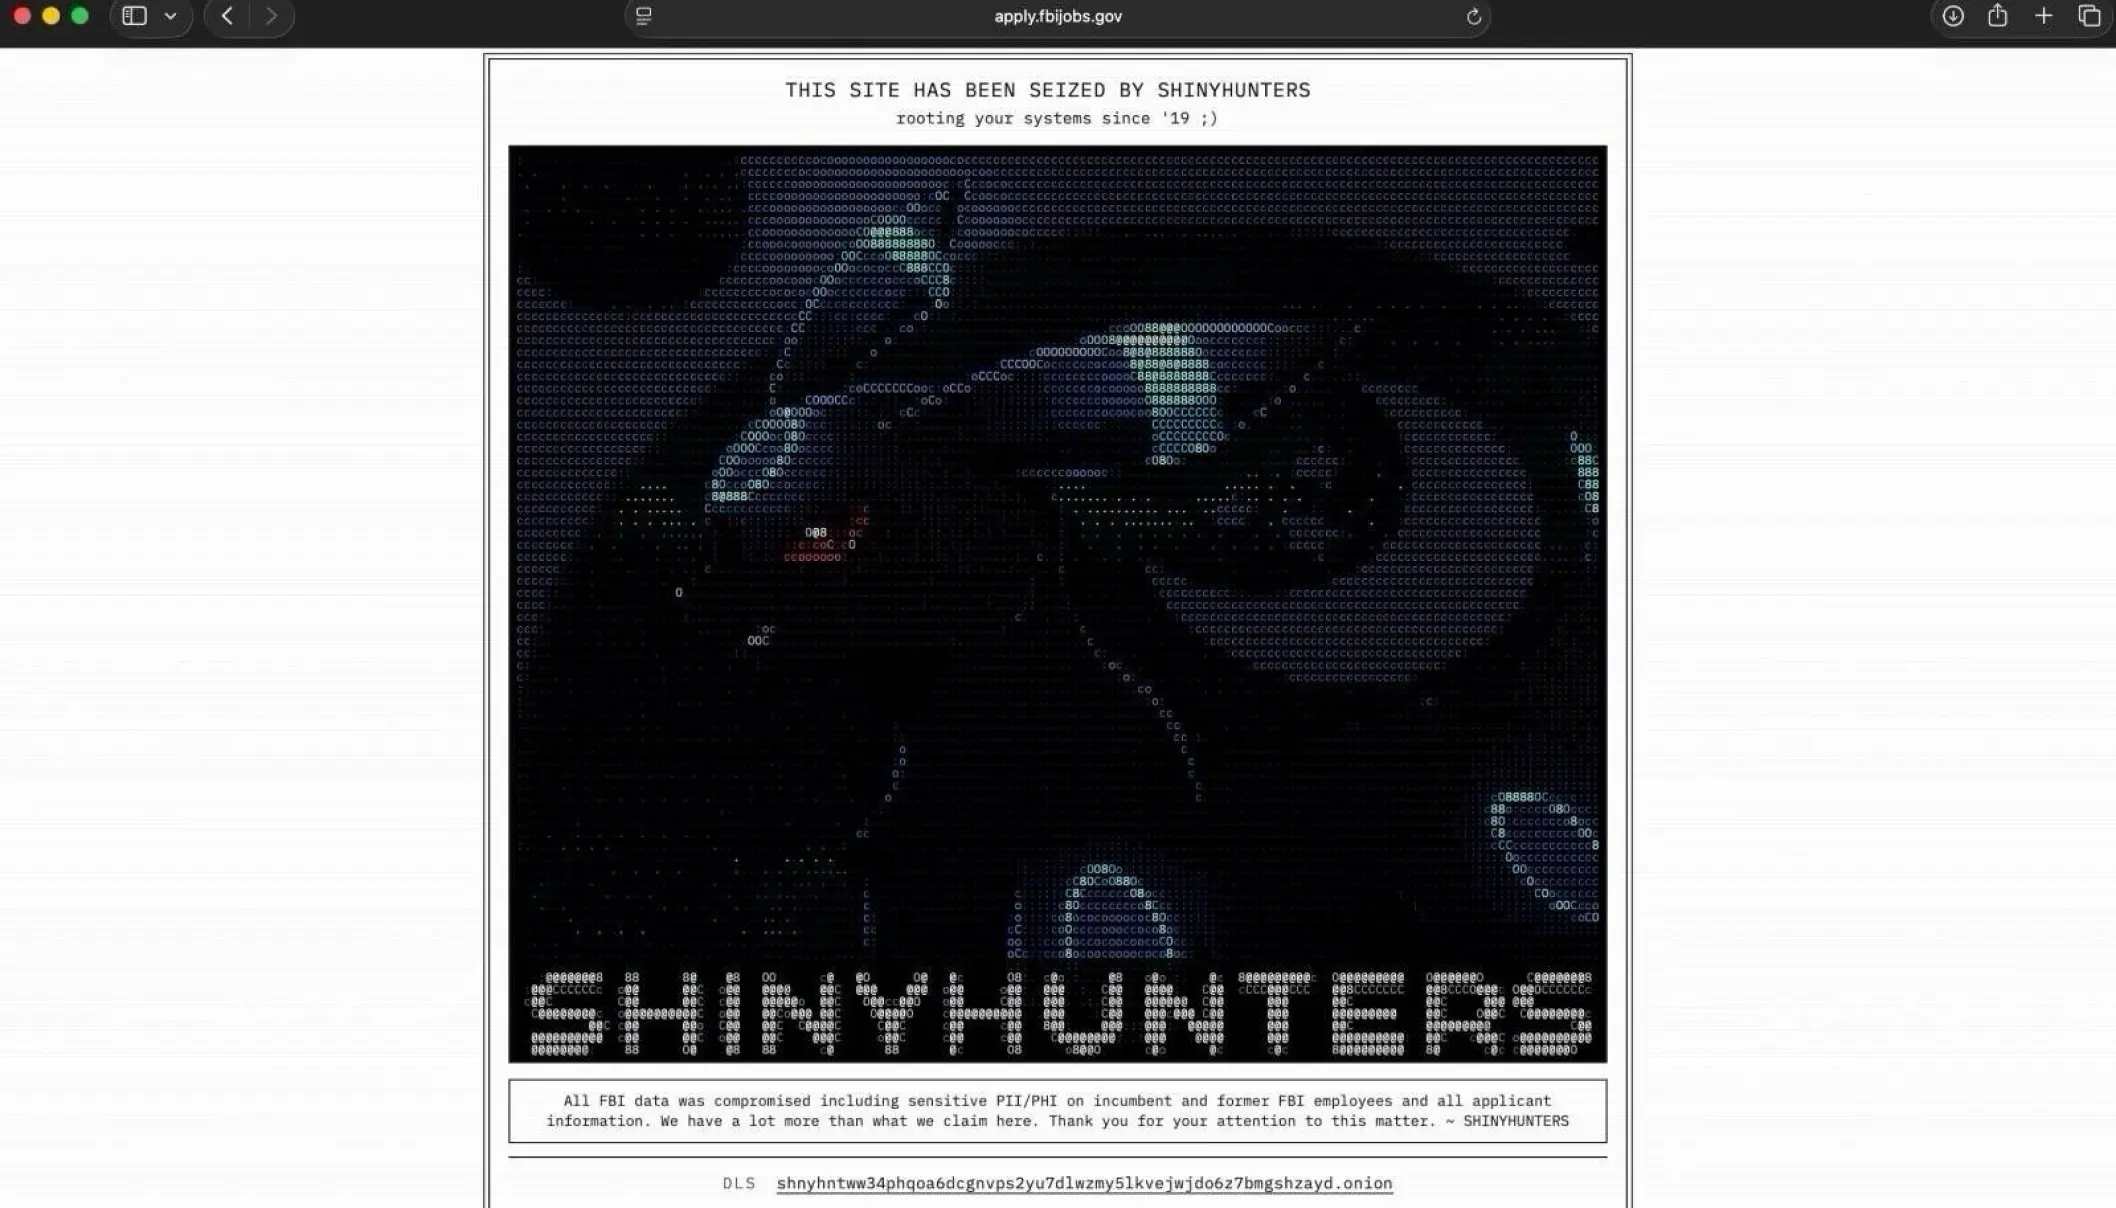
A página oficial passou a exibir "Manutenção Programada" após a descoberta do ataque, sem confirmar se estava relacionada ao incidente.
A exigência do grupo e o alerta do FBI (PSA 15/05)
ShinyHunters endereçou uma carta ao diretor do FBI, Kash Patel, e ao diretor assistente da Divisão Cibernética, Brett Leatherman, exigindo que o FBI retire ou corrija o PSA (Public Service Alert) de 15 de maio de 2026 no prazo de uma semana. O alerta, publicado pelo Internet Crime Complaint Center (IC3) do FBI, descreve as táticas do grupo, incluindo o uso de assédio contra vítimas — ameaças a familiares, envio de comunicações intimidatórias e swatting (acionamento fraudulento de equipes táticas armadas contra endereços residenciais). O alerta também menciona que os atacantes exageram seu acesso a informações pessoais e falsamente alegam possuir fotografias ou vídeos comprometedores.
O grupo nega essas práticas. "This is NOT financially motivated", afirmou um porta-voz do ShinyHunters ao The Register. "Queremos que o FBI corrija ou retire as declarações que fez, que incluíam alegações falsas substanciais."
Os agentes secretos expostos
Um dos desdobramentos mais sensíveis do vazamento foi revelado pela 404 Media: entre os dados roubados estão informações de membros da Remote Operations Unit (ROU) do FBI — a unidade ultrassecreta de hackers da agência, responsável por desenvolver ferramentas de exploração e ataques cibernéticos ofensivos contra alvos estrangeiros (inimigos da nação). A exposição de identidades, endereços e vínculos familiares de agentes dessa unidade representa um risco grave à segurança nacional e à vida dos envolvidos, já que pode revelar a criminosos e serviços de inteligência estrangeiros quem são os operadores das ações cibernéticas ofensivas do FBI.
Como se proteger contra exploração do Oracle PeopleSoft
Organizações que utilizam Oracle PeopleSoft PeopleTools devem tomar medidas imediatas para reduzir o risco de exploração:
Aplicar o patch de segurança da Oracle. A Oracle lançou um alerta de segurança fora do ciclo regular (out-of-band) em 10 de junho de 2026, disponibilizando correções para as versões 8.61 e 8.62 do PeopleTools. Apenas clientes com contrato de suporte válido têm acesso ao documento de correção. Versões antigas e não suportadas também são afetadas e devem ser atualizadas ou descontinuadas.
Restringir o acesso à rede. Bloquear todo o tráfego HTTP(S) de entrada para as interfaces PIA (PeopleSoft Internet Architecture) e servidores de aplicação, permitindo apenas hosts internos confiáveis. Utilizar firewalls e regras de ACL para segmentar o acesso.
Implementar autenticação adicional. Onde possível, adicionar autenticação básica (basic auth) ou listas de permissão por IP (IP whitelisting) no servidor web ou reverse proxy para acesso às interfaces do PeopleSoft.
Monitorar endpoints PeopleSoft. Aumentar o nível de logging e alerta para todos os endpoints do PeopleSoft, observando padrões de acesso inesperados, tentativas de login falhas e atividades anômalas no módulo Updates Environment Management.
Adotar controles de privilégio mínimo. Revisar e aplicar controles rigorosos de segurança em níveis de usuário, função e campo. Implementar autenticação multifator (MFA) para todo acesso privilegiado e auditar regularmente logs e privilégios do sistema.
Conclusão
A alegação do ShinyHunters de ter invadido o FBI expõe duas realidades paralelas: de um lado, a exploração em larga escala de vulnerabilidades críticas em ERPs governamentais como o Oracle PeopleSoft; do outro, o desafio permanente de verificar claims de grupos criminosos que misturam dados reais com exageros táticos. Até que o FBI se pronuncie conclusivamente, o caso deve ser tratado com o ceticismo que o histórico do ShinyHunters — repleto de alegações não comprovadas e claims inflados — exige. Para a comunidade de segurança, o sinal mais preocupante não são os 2 TB de dados, mas a comprovação de que uma cadeia de exploração envolvendo CVE-2026-35273 está ativa e sendo usada contra governos.
Perguntas frequentes
O FBI confirmou a invasão pelo ShinyHunters?
Não. O FBI declarou estar "ciente e investigando as alegações", mas não confirmou oficialmente a invasão. A agência também não se pronunciou sobre a autenticidade dos dados que o grupo enviou à imprensa.
Que tipo de dados foi roubado, segundo o grupo?
ShinyHunters afirma ter roubado aproximadamente 2 TB de dados contendo informações pessoais de agentes ativos, ex-agentes e candidatos a emprego no FBI. Como prova, o grupo enviou à imprensa um arquivo com cerca de 5.000 registros incluindo nomes, endereços residenciais, telefones e dados de cônjuges.
O grupo provou que realmente invadiu o FBI?
Parcialmente. O ShinyHunters enviou arquivos com dados de funcionários do FBI à imprensa, e veículos como Nextgov e 404 Media verificaram que alguns dos nomes correspondem a pessoas que realmente trabalham no FBI. No entanto, a verificação foi parcial, e o grupo tem histórico de alegações exageradas ou não comprovadas.
O que é o CVE-2026-35273?
É uma vulnerabilidade crítica (CVSS 9.8) no Oracle PeopleSoft PeopleTools, especificamente no componente Updates Environment Management. Ela permite que um atacante remoto execute código arbitrário sem autenticação, através de requisições HTTP. A Oracle lançou um patch de emergência em 10 de junho de 2026.
O que é uma gadget chain?
Uma cadeia de gadgets (gadget chain) é uma combinação de múltiplas vulnerabilidades — algumas já conhecidas e patchadas, outras inéditas (zero-days) — encadeadas para alcançar um objetivo de ataque. No caso do ShinyHunters, a Arctic Wolf identificou que o grupo combina o CVE-2026-35273 com outras falhas conhecidas e exploits próprios.
O que o ShinyHunters está exigindo do FBI?
O grupo exige que o FBI retire ou corrija um alerta público (PSA) emitido em 15 de maio de 2026, que descreve as táticas do grupo — incluindo assédio, ameaças a familiares e swatting. O grupo nega essas práticas e deu prazo de uma semana para a remoção do alerta.
Quem é o ShinyHunters?
O ShinyHunters é um grupo criminoso conhecido por ataques de extorsão e vazamento de dados. O grupo tem um histórico de fazer alegações exageradas sobre o escopo de suas invasões e, em alguns casos, de vender dados que não conseguiu obter. Um artigo de perfil detalhado sobre o grupo está em produção no Zero Day Security.
O ataque tem relação com AWS GovCloud?
Segundo a alegação do ShinyHunters, após comprometer o Oracle PeopleSoft, o grupo acessou servidores no ambiente AWS GovCloud — a nuvem governamental da Amazon Web Services, que hospeda sistemas sensíveis do governo dos EUA. Esse detalhe, se confirmado, agrava significativamente a gravidade do incidente.
Organizações brasileiras que usam Oracle PeopleSoft estão em risco?
Sim. O CVE-2026-35273 afeta todas as instâncias do Oracle PeopleSoft PeopleTools versões 8.61 e 8.62, independentemente da localização. Organizações brasileiras — inclusive órgãos públicos e universidades que utilizam o PeopleSoft — devem aplicar o patch da Oracle e implementar as medidas de mitigação descritas nesta matéria.
O que fazer se minha organização usa Oracle PeopleSoft?
Aplicar imediatamente o patch de segurança lançado pela Oracle em junho de 2026, restringir o acesso HTTP(S) aos servidores PeopleSoft apenas a redes internas confiáveis, implementar autenticação adicional (MFA), aumentar o monitoramento dos endpoints e revisar os controles de privilégio mínimo.
Fontes e leituras adicionais
- The Hacker News — ShinyHunters Claims FBI Breach, Says It Stole Data on Agents and Job Applicants — 23/09/2026
- Nextgov/FCW — ShinyHunters claims FBI data theft, demands bureau retract cyber warning — 22/09/2026
- 404 Media — "We Hacked the FBI," Hackers Say They Have Data on All FBI Employees — 22/09/2026
- The Register — ShinyHunters claims FBI hack: 'This is NOT financially motivated' — 22/09/2026
- 404 Media — FBI Hack Exposed FBI's Own Hacking Unit — 23/09/2026
- Arctic Wolf — Critical Oracle PeopleSoft Vulnerability Actively Exploited in ShinyHunters Campaign — 06/2026
- Oracle — Security Alert Advisory — CVE-2026-35273 — 10/06/2026
- FBI IC3 — PSA 260515: ShinyHunters Tactics — 15/05/2026