Notícias
Vulnerabilidades, ataques e atualizações do mundo da segurança.
 13 min
Malware Android usa IA, rouba seu PIN pelo toque e se reinstala sozinho depois que você o apaga
Malware Android RatHat combina ADB self-pairing, IA generativa e agente Go que reinstala o app mesmo após desinstalação — análise completa da Zimperium zLabs.
 11 min
Rapuncel: novo infostealer se passa por LastPass e desativa 145 antivírus
Repositórios falsos no GitHub distribuem infostealer Rapuncel com driver kernel assinado pela Microsoft que desativa 145 AVs/EDRs e rouba dados sensíveis.
 17 min
Comprovante bancário em JavaScript instala extensão que rouba sessões de banco no Chrome e no Edge — 98,75% das vítimas no Brasil
Operação brasileira KREMLIN espalha comprovantes falsos em JavaScript que instalam extensão maliciosa no Chrome e no Edge; 98,75% das vítimas estão no Brasil.
 13 min
O trojan que se esconde dentro de um app da Microsoft para enganar o antivírus
Campanha usa fatura falsa em .bat, PowerShell ofuscado e injeção no charmap.exe assinado pela Microsoft para rodar o trojan AsyncRAT em memória.
 16 min
Falso download de GTA 6 instala quatro pragas — e um ransomware que só destrói seus arquivos
ISOs falsos de GTA 6 via SEO poisoning instalam NJRAT, DCRAT, Mercurial Grabber e o wiper Chaos. Veja a cadeia de ataque, os IoCs e como se proteger.
 16 min
Golpe usa 'passkey' como isca e rouba contas Microsoft 365 — o funcionário completa o MFA e mesmo assim perde tudo
Golpe usa passkey como isca para roubar contas Microsoft 365 via AiTM e device-code: o usuário completa o MFA e mesmo assim perde a sessão. Veja IoCs e defesas.
 15 min
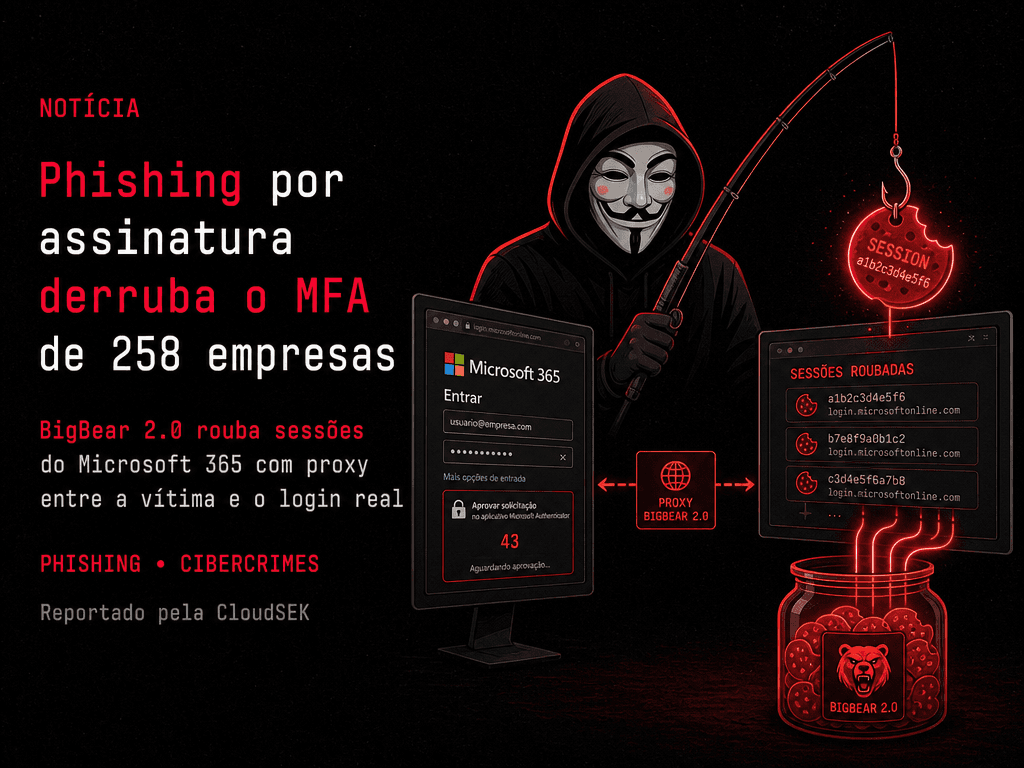
Phishing por assinatura derruba o MFA de empresas: BigBear 2.0 rouba sessões do Microsoft 365 em 258 organizações
PhaaS BigBear 2.0 usa proxy Evilginx2 para capturar senha, código MFA e cookie de sessão do Microsoft 365. 5.137 credenciais roubadas. Veja como se defender.
 11 min
Coreia do Norte esconde trojan em instaladores falsos de apps Mac e atinge desenvolvedores disfarçada de recrutadora
Campanha ligada à Coreia do Norte trojaniza 14 instaladores de apps Mac conhecidos e rouba senhas e carteiras de cripto. Entenda a cadeia de infecção e como se proteger.