Ferramenta
Strix: o agente de IA que faz pentest e corrige as vulnerabilidades sozinho
 Rodrigo Colissi
O que é
O Strix é uma plataforma de pentest (teste de intrusão) movida a agentes de inteligência artificial autônomos que encontram — e também corrigem — vulnerabilidades em aplicações, APIs e infraestrutura. Em vez de apenas apontar problemas como um scanner estático, o Strix age "como um hacker de verdade": executa o código, explora as falhas e valida cada descoberta com uma prova de conceito (PoC) que realmente funciona, eliminando grande parte dos falsos positivos.
O motor é open source, mantido pela equipe usestrix no GitHub, sob licença Apache-2.0, com mais de 68,9 mil estrelas e 7,6 mil forks. Mas o Strix não se resume ao repositório: existem três formas de usar a mesma solução, cada uma com um público e um modelo de operação diferentes.
- Open source (local) — você roda o agente na sua máquina, com Docker e a sua própria chave de API de um modelo de linguagem (LLM). Gratuito e 100% sob o seu controle.
- Strix Cloud — a plataforma gerenciada (SaaS) em app.strix.ai, sem setup: painel web, findings validados, auto-correção com pull request e pentest contínuo.
- Strix Enterprise — implantação self-hosted (na sua infraestrutura ou em VPC), com SSO, conformidade (SOC 2, ISO 27001, PCI DSS) e suporte dedicado.
Nas seções abaixo, cada um dos três modos é detalhado separadamente.
Principais características
| Característica | Valor |
|---|---|
| Licença | Apache-2.0 (motor open source) |
| Linguagem | Python (engine/CLI) + Go (TUI) |
| Versão atual | v1.7.0 |
| Estrelas no GitHub | ~68,9 mil |
| Forks | ~7,6 mil |
| Modos de uso | Open source (local), Strix Cloud (SaaS), Enterprise (self-hosted) |
| Integrações | GitHub Actions/CI/CD, GitHub, GitLab, Bitbucket, Jira, Linear, Slack, MCP |
O Strix se destaca por cinco capacidades centrais:
- Toolkit completo de pentest — reconhecimento, exploração e validação prontos para uso, sem configurar nada.
- Orquestração multi-agente — equipes de agentes de IA que colaboram, dividindo tarefas como uma red team real.
- Validação real de exploits — PoCs que funcionam, não alarmes falsos de scanner legado.
- CLI feita para desenvolvedor — descobertas acionáveis, com orientação de correção em cada uma.
- Auto-correção e relatórios — gera patches e relatórios de pentest compatíveis com conformidade.
Na parte de cobertura, o Strix identifica e valida todo o OWASP Top 10 e muito além: broken access control (IDOR e escalada de privilégio), injeções (SQL, NoSQL, comandos de SO e SSTI), vulnerabilidades server-side (SSRF, XXE, desserialização insegura e RCE), ataques client-side (XSS refletido/armazenado/DOM, prototype pollution e CSRF), falhas de lógica de negócio (condições de corrida e manipulação de pagamentos), problemas de autenticação e sessão (ataques a JWT e session fixation), além de misconfigurações de infraestrutura, nuvem e segurança de API.
Como funciona
O Strix junta três peças: um conjunto de ferramentas ofensivas, um orquestrador multi-agente e um modelo de linguagem que coordena tudo. O modelo escolhido (por padrão o Z.ai GLM-5.3, mas há suporte a GPT, Claude, Gemini, DeepSeek e modelos locais) é o "cérebro" que decide o que testar, interpreta as respostas e planeja o próximo passo — tudo conectado por LiteLLM (camada que unifica o acesso a diferentes provedores).
O agente é equipado com um arsenal que profissional de segurança reconhece de longe. Ele intercepta e manipula requisições HTTP com o Caido (proxy de segurança), automatiza navegador para testar XSS, CSRF e clickjacking com o Playwright, usa shell interativo para desenvolvimento de exploits, roda scripts em um sandbox Python para validar PoCs, faz reconhecimento e OSINT (mapeamento de superfície e enumeração de subdomínios) e combina análise estática (SAST) e dinâmica (DAST). Na versão open source, tudo roda dentro de um contêiner Docker isolado, para o agente não tocar na sua máquina.
O fluxo de trabalho segue uma cadeia clara: primeiro o agente reconhece o alvo e mapeia a superfície de ataque; em seguida explora as falhas encontradas; depois confirma que cada uma é um risco real montando uma prova de conceito funcional; por fim gera o relatório — e, no modo auto-correção, propõe o patch pronto para merge.
Fluxo de um pentest do Strix
O motor de orquestração usa uma arquitetura de grafo de agentes: agentes especializados (um para recon, outro para exploração, outro para pós-exploração) trabalham em paralelo e trocam descobertas entre si, encadeando vulnerabilidades como faria uma equipe de red team. Isso permite escalar o teste para vários alvos ao mesmo tempo, mantendo a cobertura ampla.
Open source: rodando o Strix localmente
A versão open source é a porta de entrada. Você roda o agente na sua máquina, com o seu próprio modelo e os seus próprios custos, sem depender de nenhum serviço externo. O pré-requisito é ter o Docker em execução e uma chave de API de um provedor de LLM suportado (OpenAI, Anthropic, Google, OpenRouter, DeepSeek, ou um modelo local via Ollama/LMStudio).
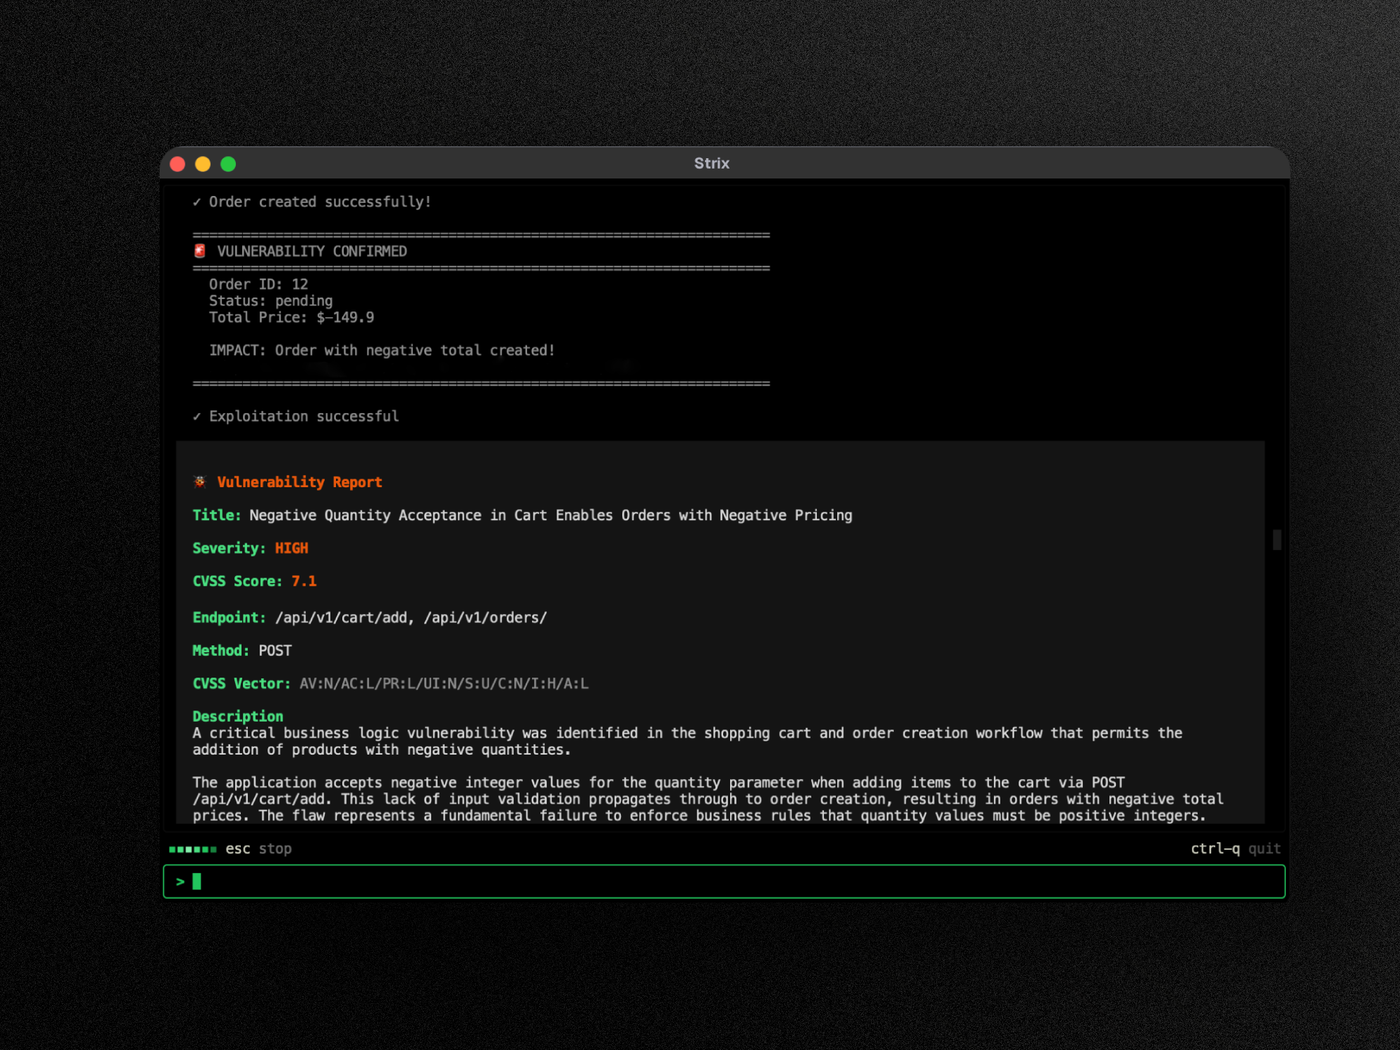 A interface de terminal (TUI) do Strix mostra, em tempo real, o progresso da varredura e as descobertas.
A instalação mais direta usa o instalador oficial, que baixa o binário standalone:
# Instalar o Strix
curl -sSL https://strix.ai/install | bash
Também é possível instalar como pacote Python (o pacote no PyPI é strix-agent), com pipx, uv ou pip:
pipx install strix-agent
# ou
uv tool install strix-agent
Depois, configure o provedor de IA e rode o primeiro teste:
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="sua-chave-de-api"

# Primeira avaliação de segurança
strix --target ./app-directory
Na primeira execução, o Strix baixa automaticamente a imagem Docker do sandbox. Os resultados são salvos na pasta strix_runs, e a configuração fica gravada em ~/.strix/cli-config.json — você não precisa repeti-la a cada rodada. Para atualizar, basta strix --update.
O Strix aceita diferentes tipos de alvo na mesma sintaxe simples:
# Escanear um diretório de código local
strix --target ./app-directory

# Revisão de segurança de um repositório do GitHub
strix --target https://github.com/org/repo

# Avaliação black-box de uma aplicação web
strix --target https://sua-aplicacao.com

# Testar uma API a partir do contrato declarado (OpenAPI/Swagger/Postman)
strix --target ./openapi.yaml --target https://api.sua-aplicacao.com

# Teste grey-box autenticado
strix --target https://sua-aplicacao.com --instruction "Authenticated testing usando credenciais: user:pass"

# Múltiplos alvos + modo headless (para servidores e jobs)
strix -t https://github.com/org/app -t https://sua-aplicacao.com
strix -n --target https://sua-aplicacao.com
Cada varredura grava os resultados em disco em tempo real. Com strix view, um painel local abre no navegador mostrando os findings, um mapa ao vivo da equipe de agentes e as execuções anteriores — tudo fica na sua máquina, nada sai para terceiros. O modo headless (flag -n) encerra com código de saída diferente de zero quando encontra vulnerabilidade, o que viabiliza CI/CD:
name: strix-pentest

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0
      - name: Instalar Strix
        run: curl -sSL https://strix.ai/install | bash
      - name: Rodar Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}
        run: strix -n -t ./ --scan-mode quick
Strix Cloud: a plataforma gerenciada
Quem não quer lidar com Docker, chave de API ou infraestrutura pode usar o Strix Cloud, a versão SaaS em app.strix.ai. Aqui o mesmo motor roda em servidores gerenciados: você conecta repositórios e domínios e lança um pentest em poucos minutos, sem setup.
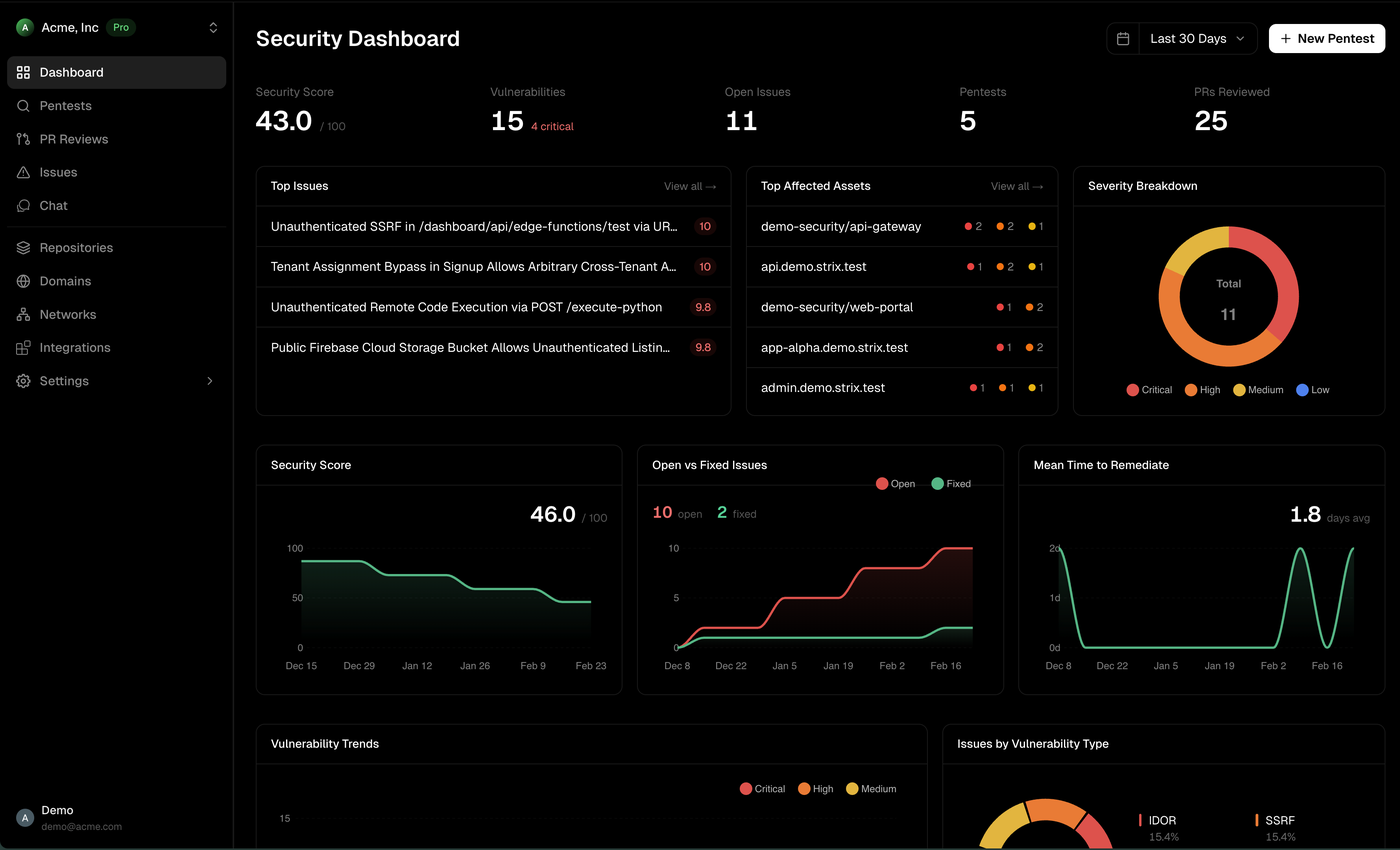 O painel em tempo real lista os pentests por alvo, com status, quantidade de descobertas e datas.
O diferencial do Cloud é a experiência de ponta a ponta. Cada vulnerabilidade vem validada com um PoC funcional e com os passos de reprodução, priorizada por impacto real:
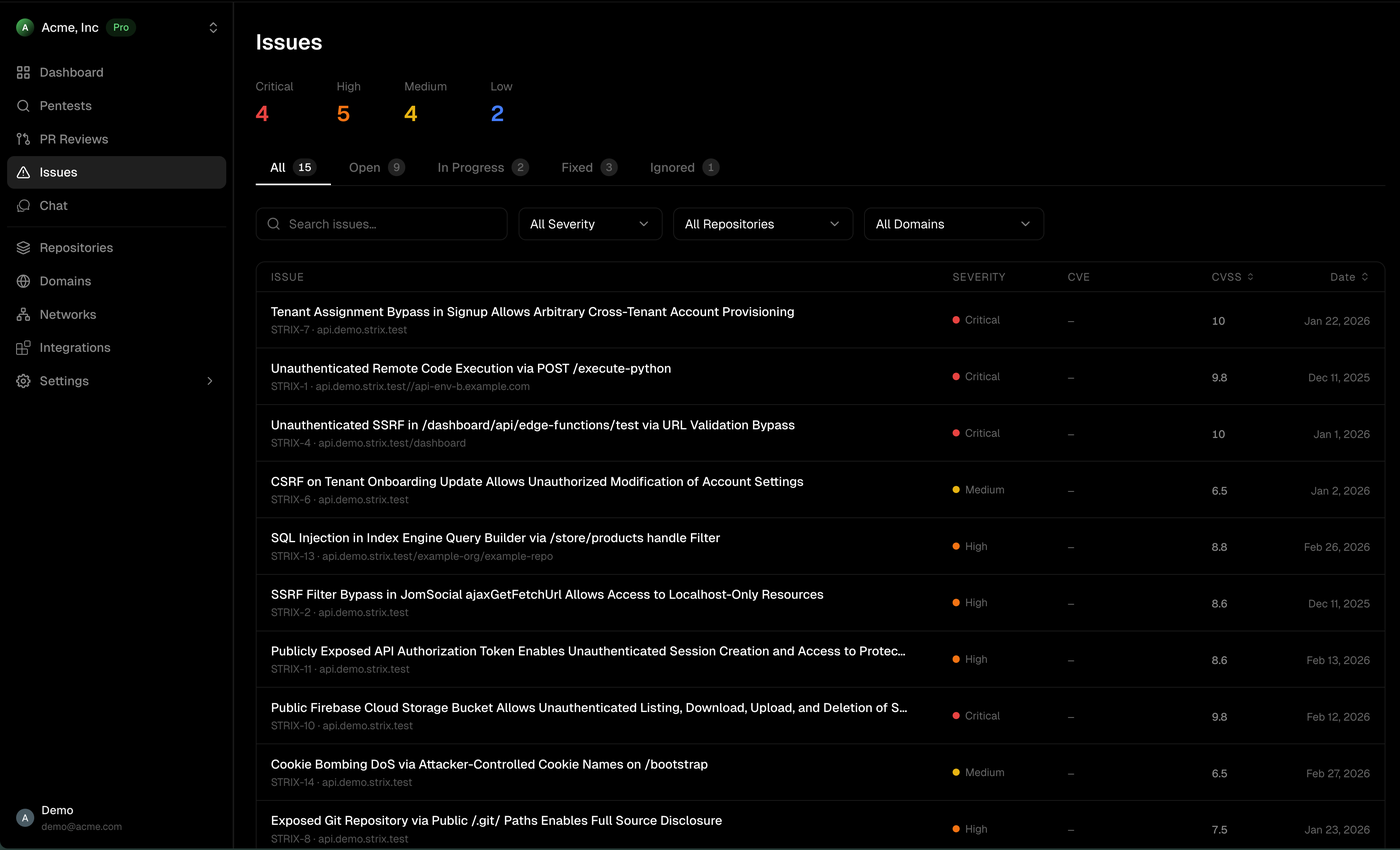 Um finding de SSRF com severidade alta, CVSS 8.6, localização do código e sugestão de correção — pronto para o desenvolvedor agir.
Em vez de só apontar o problema, o Cloud gera a correção automaticamente, retesta para confirmar que a vulnerabilidade sumiu e entrega um pull request pronto para merge:
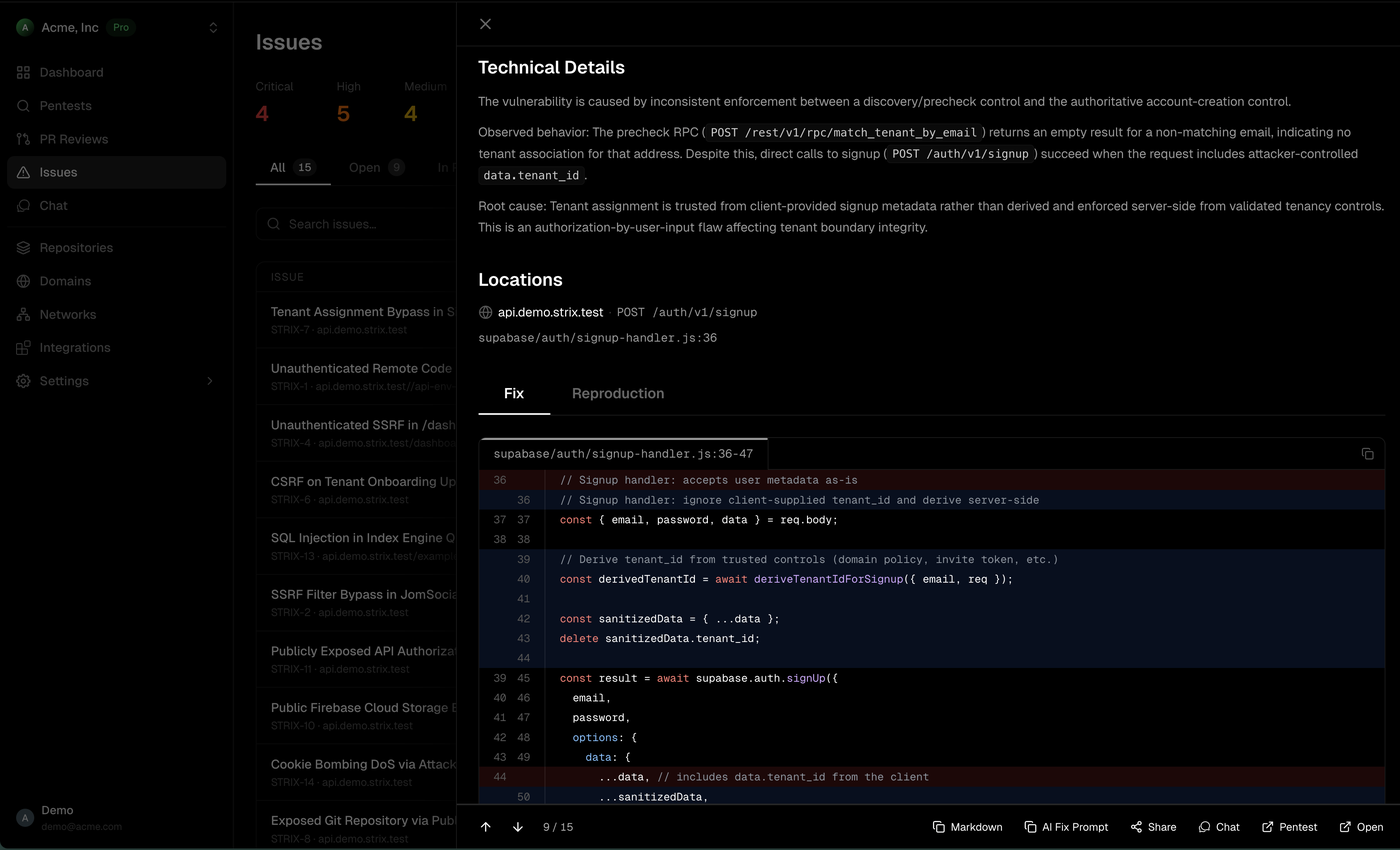 A correção do SSRF é proposta como um pull request revisável — revisar, aprovar e pronto.
Além disso, o Cloud oferece pentest contínuo (varredura sempre ativa que acompanha cada deploy), revisão de segurança em cada pull request e integrações nativas com GitHub, GitLab, Bitbucket, Jira, Linear e Slack. Também é possível operar a plataforma direto do terminal com o comando strix cloud, sem Docker nem chave de LLM:
strix cloud login
strix cloud scans start --source . --yes --wait
strix cloud vulns list --severity critical
Enterprise: controle total e self-hosted
Para organizações com exigências de conformidade e privacidade, o Strix Enterprise é a mesma plataforma — mas implantada dentro da sua infraestrutura: em VPC, on-premise ou até em ambiente air-gapped (isolado da internet). Os recursos adicionais são voltados a controle e governança:
- SSO e SCIM — autenticação via SAML/OIDC e provisionamento automático de usuários.
- BYOK (bring your own key) — uso de modelos customizados com as suas próprias credenciais.
- Relatórios de conformidade — pentest reports prontos para SOC 2, ISO 27001 e PCI DSS.
- Pentest de infraestrutura interna — além da superfície externa, testa redes, serviços e sistemas de dentro do seu ambiente.
- Zero retenção de dados — o código-fonte nunca é armazenado nem usado para treinar modelos; os provedores operam sob acordos de não-retenção.
- Suporte dedicado e SLA — canal prioritário, onboarding e SOC 2 Type II / ISO 27001.
Como o Enterprise é essencialmente a mesma plataforma rodando de forma privada, a interface e o fluxo (painel, findings validados e auto-correção) são os mesmos mostrados na seção do Cloud — a diferença está em onde os dados ficam e em como o acesso é governado.
Conclusão
O Strix representa uma virada no como se faz pentest: em vez de rodar um scanner passivo e recolher uma avalanche de alertas, você delega a um agente de IA que ataca, valida com prova real e ainda entrega a correção pronta. A existência de três modos — open source, Cloud e Enterprise — cobre desde o desenvolvedor que quer testar na própria máquina até a empresa que precisa de conformidade e self-hosted.
Para quem começa, o caminho é simples: instale o binário, configure uma chave de API e aponte para um alvo de teste. A barreira de entrada é baixa, mas a disciplina de autorização continua valendo: como o próprio projeto alerta, rode o Strix apenas contra sistemas que você possui ou para os quais tem permissão explícita e por escrito, dentro do escopo combinado.
Perguntas frequentes
Qual a diferença entre o Strix open source, o Cloud e o Enterprise?
O open source roda localmente (Docker + a sua chave de LLM), gratuito e sob o seu controle. O Cloud é a versão SaaS gerenciada, com painel web, findings validados e auto-correção. O Enterprise é o Cloud implantado na sua infraestrutura (VPC/on-prem), com SSO, conformidade (SOC 2/ISO 27001/PCI DSS) e suporte dedicado.
Strix substitui um pentester humano?
Não exatamente. Ele automatiza a parte repetitiva — recon, tentativas de exploração e validação — e acelera muito a cobertura, mas um profissional ainda revisa os achados, filtra contexto de negócio e toma decisões. O ideal é usar como multiplicador de força, não como substituto.
Preciso pagar algo para usar?
A versão open source é gratuita: você roda localmente com Docker e a sua própria chave de API de LLM (que pode ter custo conforme o provedor). O Strix Cloud tem plano Pro pago (por assento, com pentests cobrados à parte). O Enterprise é sob contrato, com preço personalizado.
Qual modelo de IA devo usar?
O padrão recomendado é o Z.ai GLM-5.3 (via OpenRouter), mas há suporte a OpenAI GPT, Anthropic Claude, Google Gemini, DeepSeek e modelos locais. A escolha afeta a qualidade dos achados e o custo por execução.
O Strix envia meu código para terceiros?
Na versão open source, não: tudo roda localmente dentro de um contêiner Docker e nada sai da sua máquina. No Cloud, você envia o código para a plataforma gerenciada, e a empresa declara zero retenção (sem uso dos fontes para treinar modelos). No Enterprise, os dados ficam na sua própria infraestrutura.
Posso rodar dentro do meu CI/CD?
Sim. Há integração nativa com GitHub Actions (e outros pipelines) que dispara uma revisão de segurança a cada pull request e bloqueia código vulnerável antes do merge. O modo headless com a flag -n é o que viabiliza a automação.
O que diferencia o Strix de um scanner de vulnerabilidades comum?
O scanner tradicional aponta possíveis problemas com base em assinaturas e gera muitos falsos positivos. O Strix executa o código, explora a falha de verdade e só reporta o que conseguiu validar com uma prova de conceito funcional, além de propor a correção.
É legal usar o Strix em qualquer site?
Não. O teste ativo contra sistemas sem autorização é ilegal na maioria das jurisdições. Rode apenas contra alvos que você possui ou para os quais tem permissão explícita e por escrito, respeitando o escopo combinado.
Fontes e leituras adicionais
- GitHub — Strix — the open-source AI pentesting tool — 15/10/2026
- Strix Docs — Documentação oficial do Strix — 2026
- Strix — Site oficial — plataforma de pentest contínuo — 2026
- Strix — Planos e preços (Pro e Enterprise) — 2026